
Baru-baru ini, den ada berkongsi di Facebook tentang satu komponen penting dalam WordPress yang ramai orang pandang ringan tapi memberikan impak yang besar: WordPress REST API.
REST API nih macam pedang bermata dua. Di satu sisi, ia merupakan nadi kepada fungsi-fungsi moden WordPress. Kalau akses kepada REST API ini dihalang, banyak benda dalam wp-admin tu sendiri boleh ‘merajuk’ dan tak nak berfungsi.
Contoh paling jelas? Block Editor (Gutenberg). Tanpa REST API, kita tak boleh nak simpan atau terbitkan artikel. Kita akan dapat ralat
“Updating failed. The response is not a valid JSON response“.
Ini bukan sekadar teori, benda nih dah jadi pada salah satu laman web klien den. Depa dah buat firewall rules yang terlebih ‘rajin’. Hasilnya, akses ke REST API telah disekat yang menyebabkan Block Editor lumpuh. Jenuh satu malam membuat plugin troubleshooting. Hujung hujung baru den perasan akses ke WP REST API Endpoints semua dihalang firewall.
Tapi, di sisi sebaliknya, jika dibiarkan REST API nih terbuka tanpa kawalan, ia boleh menjadi pintu masuk untuk geng jahat. Kalau geng jahat dah masuk, satu hal pula nanti nak kena bersihkan malware dalam website. Jadi, dalam artikel ini, kita akan kupas tuntas apa itu REST API, kenapa ia berisiko, dan bagaimana cara yang betul untuk ‘menjinakkannya’.
Memahami Punca Asas: Konsep “Berasingan” vs. “Terikat”
Sebelum kita mulakan apa apa, penting untuk kita faham kenapa REST API ini direka begini. Falsafah di sebalik API yang terbuka ini adalah untuk membolehkan seni bina moden di mana bahagian backend (wp-admin) dan bahagian frontend (paparan halaman kepada umum) boleh berfungsi secara berasingan.
Tapi apa maksud “berfungsi secara berasingan” dan kenapa ia penting?
1. Apabila Tak Berasingan (Cara Tradisional/Terikat):
- Proses: Pelawat minta halaman. Server kena siapkan semua kerja (database, logik PHP) barulah ia hantar satu fail HTML yang siap sepenuhnya kepada pelawat.
- Kesan (“Saling Mengganggu”): Jika backend lambat, paparan frontend pun akan lambat. Pembangunan visual di frontend pula dihadkan oleh struktur kod di backend. Mereka saling terikat dan saling menghadkan.
Cara tradisional ini adalah pembinaan frontend menggunakan WordPress Theme yang ada sekarang.
2. Apabila Berasingan (Cara ‘Decoupled’):
- Proses: Pelawat minta halaman. Server terus hantar ‘rangka’ laman web (frontend) yang ringan. Kemudian, frontend ini sendiri akan meminta data dari backend melalui API untuk mengisi kandungan.
- Kesan (Bebas): Laman web terasa lebih pantas kerana pelawat dapat respons visual segera. Pasukan frontend dan backend boleh bekerja dengan bebas menggunakan teknologi terbaik tanpa merosakkan kerja satu sama lain.
Cara decoupled ini adalah pembinaan frontend diluar sistem WordPress. Contohnya seperti membina frontend menggunakan kaedah Headless CMS. Satu lagi contoh adalah membina mobile app yang menggunakan WP REST API untuk mendapatkan data dan menyimpan data.
Memahami konsep ini membantu kita menghargai kenapa API itu wujud, dan kenapa mengawalnya lebih baik daripada memadamnya.
Risiko Sebenar di Sebalik Pintu yang Terbuka
Secara lalai, WordPress REST API boleh diakses oleh umum. Inilah yang menimbulkan kerisauan.
Salah satu contoh info paling kritikal yang boleh bocor, dan ini yang den tekankan dalam post asal, adalah username pengguna WordPress. Dengan hanya melayari URL seperti https://domain-anda.com/wp-json/wp/v2/users/, senarai username pengguna yang berdaftar boleh kantoi.
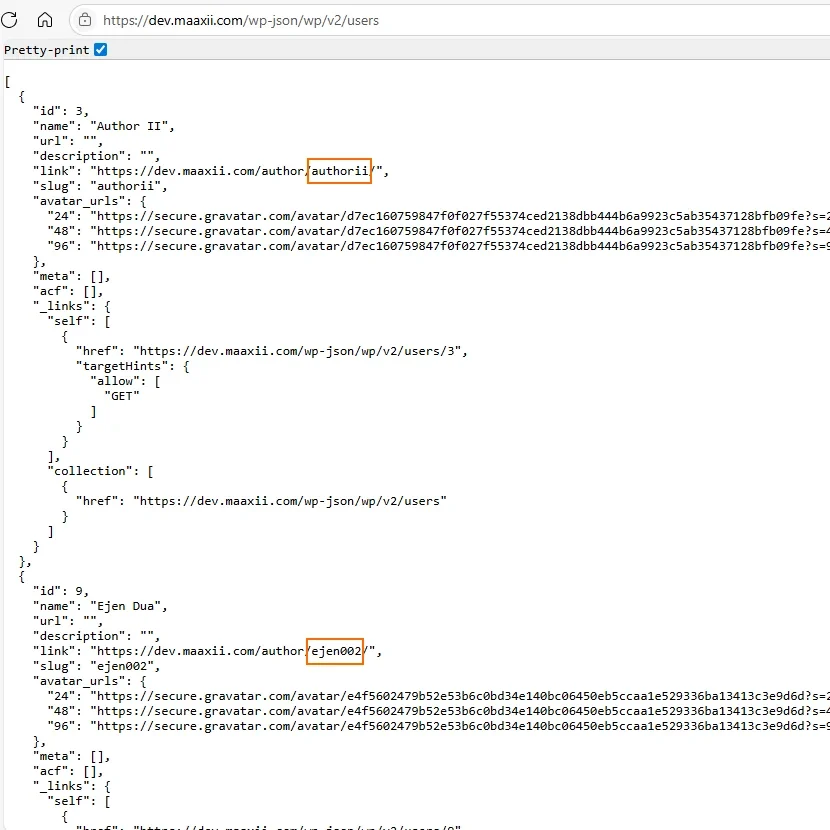
Bila penyerang dah ada username, apa lagi kerja dia? Tinggal nak buat serangan brute force untuk teka password sahajalah. Kita tahu semua pengguna WordPress menggunakan password yang “tak mungkin digodam”. :D :D :D Tapi memberi separuh maklumat secara percuma ibarat memudahkan kerja geng geng jahat nih.
Selain itu, ada lagi risiko lain:
- Risikan Penggodam: Mereka boleh guna API untuk ‘memetakan’ laman web anda, mengenal pasti plugin dan theme apa yang digunakan, lantas mencari kelemahan yang diketahui umum pada perisian tersebut.
- Kebocoran Data Sensitif: Jika anda ada Custom Post Type untuk data dalaman (cth: ‘Rekod Pelanggan’), ada kemungkinan datanya boleh diakses melalui API jika akses kepada REST API ini tidak dikonfigurasi dengan betul.
Strategi Mengawal & Mengamankan REST API Anda
Baiklah, sekarang bahagian paling penting. Macam mana nak kawal akses ke REST API ni?
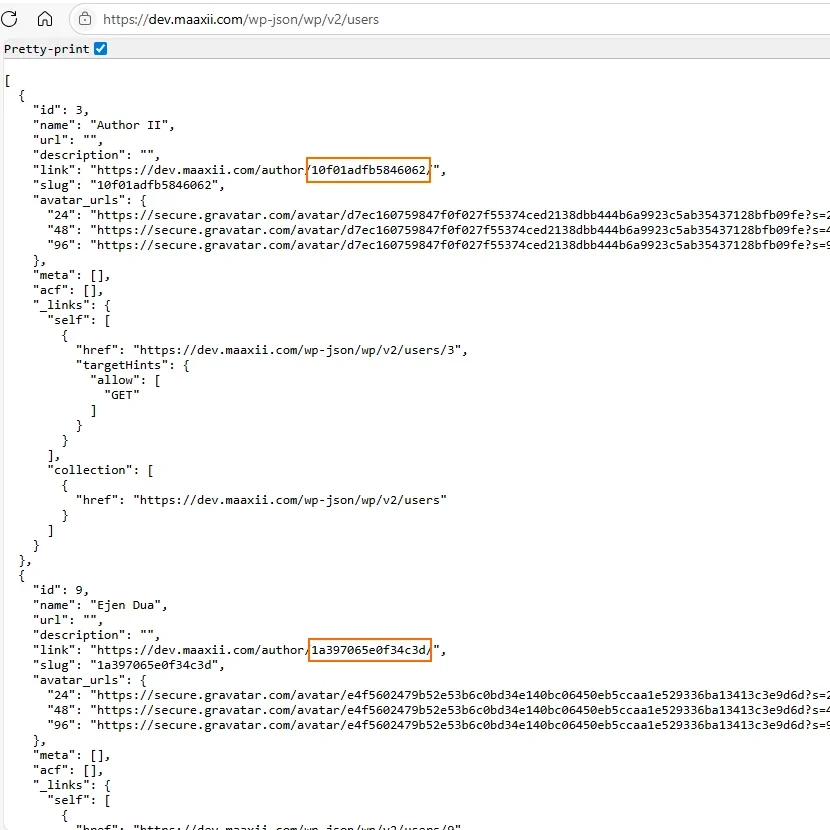
Langkah kawalan pertama yang biasa disebut adalah mengaburkan (obfuscate) username, tapi itu macam letak plaster sahaja.
Langkah paling mantap adalah dengan mengaktifkan fungsi pengesahan (authentication). Dengan adanya pengesahan, hanya pengguna berdaftar yang telah login sahaja boleh mendapat akses.
Kaedah 1: Guna Plugin (Paling Mudah & Disyorkan)
Banyak plugin yang boleh bantu kita. Yang den kongsikan dalam perkongsian asal adalah Admin and Site Enhancements (ASE).
- Versi Percuma: Sudah memadai untuk mengaktifkan fungsi pengesahan ke atas REST API.
- Versi Pro: Memberi kawalan lebih terperinci, seperti membenarkan (whitelist) endpoint tertentu sahaja untuk diakses umum.
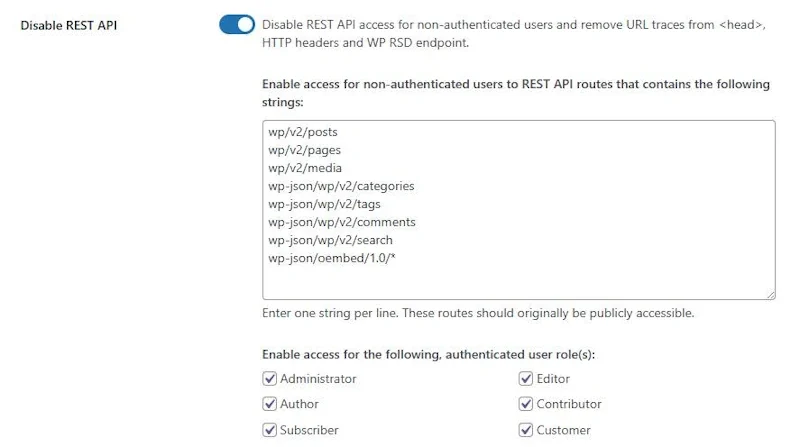
Konfigurasi Penting: Senarai Putih (Whitelist) Jika anda menggunakan fungsi pengesahan, ada beberapa REST API Endpoints yang selamat untuk dibenarkan aksesnya secara umum supaya fungsi asas laman web tidak terjejas. Berikut adalah senarai yang den kongsikan:
wp/v2/posts
wp/v2/pages
wp/v2/media
wp/v2/categories
wp/v2/tags
wp/v2/comments
wp/v2/search
wp-json/oembed/1.0/*
Nota: Jika ada CPT atau taxonomy khas yang perlu diakses umum, masukkan juga endpoint mereka ke dalam senarai ini.
Selain ASE, plugin keselamatan lain seperti Wordfence atau Sucuri Security juga menawarkan perlindungan firewall yang boleh membantu menyekat permintaan berniat jahat ke API. Ada juga plugin yang dibina khusus untuk mengawal keselamatan REST API seperti REST API Toolbox.
Anda boleh pilih plugin yang sesuai dengan keperluan anda. Den memilih ASE Pro kerana ia mempunyai pelbagai lagi fungsi lain yang den gunakan.
WP REST API Adalah Masa Depan WordPress
Penting untuk kita faham, peranan REST API ini akan menjadi semakin penting dalam ekosistem WordPress. Seperti yang telah den kongsikan di awal artikel, API ini digunakan secara intensif sekarang oleh Block Editor dan Full Site Editing (FSE). Keseluruhan pengalaman menyunting laman web moden adalah sebuah aplikasi JavaScript yang ‘berborak’ dengan database melalui API.
Walaupun Block Theme standard tidak menggunakan API di frontend untuk pelawat awam (ia masih menjana HTML di server), trend pembangunan web sedang menuju ke arah laman web yang lebih interaktif. Kita akan lihat lebih banyak theme kacukan yang menggunakan JavaScript di frontend untuk fungsi seperti butang Read More atau carian langsung, yang mana kedua-duanya memerlukan REST API.
Masa depan WordPress adalah sebagai sebuah Digital Experience Platform, di mana kandungan dari satu dashboard boleh dihantar ke pelbagai platform (laman web, aplikasi mudah alih, skrin digital) melalui API. Mengamankan API anda hari ini adalah persediaan untuk masa depan yang tidak dapat dielakkan.
Kesimpulan
WordPress REST API bukanlah sesuatu yang perlu ditakutkan. Sebagai alat dengan fungsi yang penting dalam ekosistem WordPress, ia perlu diuruskan dengan betul. Dengan langkah yang betul, seperti mengaktifkan pengesahan, kita boleh memanfaatkan fungsinya tanpa mendedahkan laman web kepada risiko yang tidak diinginkan.
Rasa Was-Was atau Tak Cukup Masa?
Nak fahamkan konsep WP REST API nih dah satu hal. Nak melaksanakan semua langkah keselamatan pun satu hal lagi. Mungkin ada yang terasa macam “Renyahnya la nak buat semua benda nih”. Macam mana nak pastikan tahap keselamatan WP REST API kat website nih? Selain dari REST API, ada tak benda lain yang perlu disemak tahap keselamatannya?
Jika anda mahukan kepastian dan ketenangan fikiran, inilah gunanya Servis AuditWP kami. Kami akan melakukan pemeriksaan menyeluruh dari A hingga Z untuk mengenal pasti sebarang kelemahan, termasuk konfigurasi REST API, supaya Tuan boleh fokus pada bisnes dengan lebih tenang. Layari laman kami untuk maklumat lanjut.
